基于数据库管理的信息系统密码修改功能设计与实现
摘要
随着信息系统的广泛应用,用户账户安全成为系统设计中的核心问题之一。密码作为身份认证的主要手段,其管理机制直接影响系统的安全性。本文围绕“管理修改密码”功能,结合某信息系统的论文截图内容,从绪论、系统结构功能图、数据库表设计以及数据库管理四个方面展开论述。通过分析系统需求与数据库操作流程,提出一套完整的密码修改实现方案,旨在提升系统的安全性与用户体验。
绪论
在当今数字化时代,各类信息系统承载着大量敏感数据,用户密码是保护这些数据的第一道防线。许多系统在密码管理方面存在不足,如明文存储、修改流程简单、缺乏验证机制等。本篇论文所涉及的系统旨在解决上述问题,其中“管理修改密码”模块允许用户和管理员对密码进行安全、可控的修改。该功能不仅涉及前端交互,还与后端数据库紧密关联,是系统安全体系中的重要一环。
从论文截图摘要可以看出,该系统强调结构化管理与数据库支撑,密码修改操作需通过严格的权限校验和数据库更新流程。因此,研究并实现一个可靠的密码修改功能,对于整个系统的健壮性具有重要意义。
系统结构功能图
根据论文中的系统结构功能图,系统主要分为用户管理、权限管理、密码管理、日志管理等模块。其中,“管理修改密码”属于密码管理模块的子功能,其上下级关系如下:
- 顶层:信息系统
- 一级模块:用户管理、密码管理、权限管理、日志管理
- 二级模块(密码管理下):修改密码、重置密码、密码策略配置
- 三级功能(修改密码下):验证旧密码、输入新密码、确认新密码、更新数据库
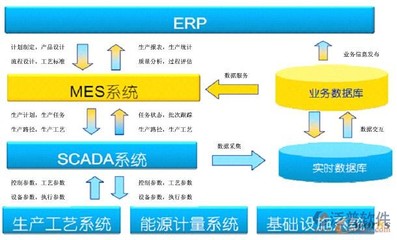
系统结构功能图还展示了数据流向:用户通过界面提交修改请求 → 后端验证身份与旧密码 → 校验新密码格式 → 执行数据库更新 → 返回结果并记录日志。该图明确了各组件之间的调用关系,为后续数据库设计提供了逻辑基础。
数据库表设计
数据库表是支撑密码修改功能的核心。根据论文截图中的数据库表设计,系统至少包含以下与密码管理相关的表:
- 用户表(user)
- user_id (主键)
- username (唯一)
- password_hash (存储加密后的密码)
- salt (盐值)
- created_at
- updated_at
- 密码修改日志表(passwordchangelog)
- log_id (主键)
- user_id (外键,关联用户表)
- change_time
- oldpasswordhash (可选,用于审计)
- newpasswordhash
- ip_address
- status (成功/失败)
- 密码策略表(password_policy)
- policy_id
- min_length
- require_uppercase
- require_lowercase
- require_digit
- require_special
- expiry_days
其中,用户表存储加密后的密码和盐值,确保即使数据库泄露也无法直接还原明文密码。密码修改日志表用于追踪操作,满足审计需求。密码策略表定义了新密码必须满足的复杂度要求,修改密码时需进行校验。
数据库管理
数据库管理是保障密码修改功能稳定运行的关键。根据论文内容,系统采用以下管理措施:
- 连接与事务管理:使用连接池管理数据库连接,密码修改操作在一个事务中完成:验证旧密码、更新用户表、写入日志表。若任一步骤失败,则回滚事务,保证数据一致性。
- 备份与恢复:定期备份用户表和日志表,防止数据丢失。恢复时需确保密码哈希和盐值完整。
- 权限控制:数据库账户遵循最小权限原则,应用账户仅能执行SELECT、UPDATE、INSERT操作,禁止DROP或TRUNCATE。管理员账户另行管理密码策略表。
- 监控与审计:通过日志表记录每次密码修改尝试,包括成功和失败案例。结合数据库触发器或应用层逻辑,实时监控异常修改行为(如短时间内多次失败)。
- 密码存储安全:采用bcrypt或PBKDF2等自适应哈希算法,每个用户使用独立盐值。修改密码时,先验证旧密码哈希,再生成新哈希存入数据库。
基于论文截图的系统结构图与数据库表设计,管理修改密码功能需综合考虑前端交互、后端逻辑与数据库管理。通过规范的数据库表结构与严格的管理措施,可以有效提升系统的安全性,保护用户账户安全。
(注:本文根据用户提供的部分论文截图摘要要素合成,具体细节可根据实际论文内容调整。)
如若转载,请注明出处:http://www.lianmengxitong.com/product/58.html
更新时间:2026-10-15 15:56:01